
Nâng cao trách nhiệm bảo vệ an ninh mạng đối với hệ thống thông tin
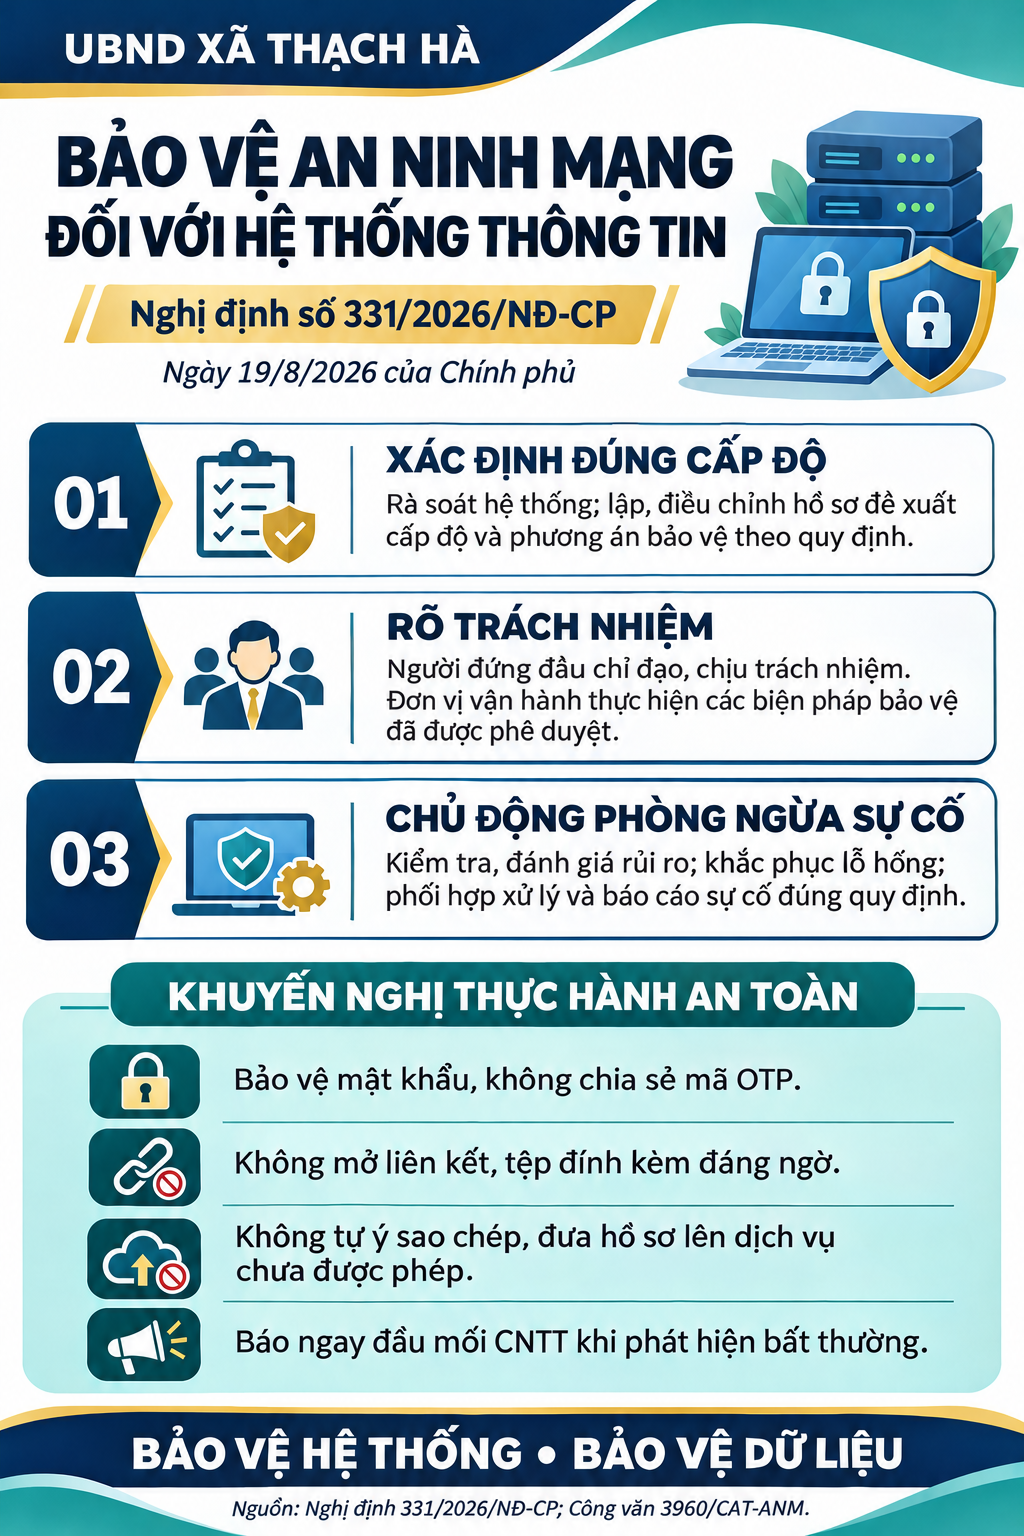
Ngày 19/8/2026, Chính phủ ban hành Nghị định số 331/2026/NĐ-CP về bảo vệ an ninh mạng đối với hệ thống thông tin. Nghị định quy định cụ thể việc xác định cấp độ hệ thống thông tin, các nhiệm vụ, biện pháp bảo vệ và trách nhiệm của cơ quan, tổ chức trong quản lý, vận hành hệ thống, góp phần bảo đảm hoạt động trên môi trường số an toàn, liên tục.
Trong quá trình chuyển đổi số, các hệ thống thông tin ngày càng giữ vai trò quan trọng trong hoạt động chỉ đạo, điều hành, giải quyết thủ tục hành chính và cung cấp dịch vụ cho người dân, doanh nghiệp. Sự cố mất an ninh mạng có thể làm gián đoạn công việc, gây mất dữ liệu, lộ thông tin và ảnh hưởng đến quyền, lợi ích của tổ chức, cá nhân. Vì vậy, bảo vệ an ninh mạng cần được thực hiện thường xuyên, gắn với trách nhiệm của từng cơ quan, đơn vị và người sử dụng.
👉 Xác định đúng cấp độ để bảo vệ hệ thống thông tin phù hợp
Nghị định số 331/2026/NĐ-CP quy định tiêu chí xác định cấp độ hệ thống thông tin; thẩm quyền, trình tự, thủ tục xác định cấp độ và các biện pháp bảo đảm an ninh mạng tương ứng. Việc xác định đúng cấp độ là cơ sở để lựa chọn phương án bảo vệ phù hợp với tính chất, quy mô, dữ liệu xử lý và mức độ ảnh hưởng khi hệ thống xảy ra sự cố.
Theo yêu cầu triển khai của Công an tỉnh Hà Tĩnh tại Công văn số 3960/CAT-ANM, các cơ quan, đơn vị, địa phương cần tổ chức nghiên cứu, phổ biến, quán triệt Nghị định và tiêu chuẩn quốc gia TCVN 14423:2026; rà soát, đánh giá lại cấp độ của các hệ thống thông tin đã được phê duyệt. Đối với hệ thống có thay đổi, cần xây dựng hoặc điều chỉnh hồ sơ để được phê duyệt theo đúng quy định; đối với hệ thống đầu tư xây dựng mới, việc xây dựng hồ sơ đề xuất cấp độ cần được thực hiện ngay từ giai đoạn lập báo cáo nghiên cứu khả thi.
👉 Đề cao trách nhiệm của người đứng đầu và đơn vị vận hành
Nghị định quy định người đứng đầu cơ quan, tổ chức là chủ quản hệ thống thông tin trực tiếp chỉ đạo và chịu trách nhiệm trước pháp luật về công tác bảo vệ an ninh mạng trong hoạt động của cơ quan, tổ chức mình; bố trí bộ phận hoặc nhân sự phụ trách phù hợp với yêu cầu bảo vệ hệ thống.
Chủ quản hệ thống thông tin có trách nhiệm chỉ đạo thực hiện các nhiệm vụ, biện pháp bảo vệ; tổ chức kiểm tra, đánh giá an ninh mạng và quản lý rủi ro; tuyên truyền, nâng cao nhận thức, bồi dưỡng kiến thức, kỹ năng cho đội ngũ nhân sự liên quan.
Đơn vị vận hành hệ thống thông tin phải thực hiện các biện pháp bảo vệ theo phương án được phê duyệt; định kỳ đánh giá hiệu quả, phối hợp khắc phục điểm yếu, lỗ hổng bảo mật và các nguy cơ mất an ninh mạng. Khi xảy ra sự cố, cần kịp thời phối hợp xử lý, thực hiện việc thông báo, báo cáo theo quy định.
👉 Gắn bảo vệ an ninh mạng với công việc hằng ngày tại cơ sở
Đối với xã Thạch Hà, việc nghiên cứu, thực hiện Nghị định cần gắn với quản lý, sử dụng hệ thống quản lý văn bản, thư điện tử công vụ, Trang thông tin điện tử, hệ thống giải quyết thủ tục hành chính và các nền tảng số phục vụ công tác chuyên môn. Trong đó, cần chú trọng bảo vệ tài khoản, thiết bị đầu cuối và dữ liệu trong quá trình tiếp nhận, số hóa, xử lý, lưu trữ hồ sơ của người dân, doanh nghiệp.
Để góp phần bảo vệ hệ thống thông tin, mỗi cán bộ, công chức, viên chức, người lao động cần thực hiện tốt các biện pháp sau:
à Bảo vệ tài khoản công vụ: Không chia sẻ mật khẩu, mã xác thực; sử dụng mật khẩu đủ mạnh và xác thực nhiều yếu tố khi hệ thống hỗ trợ; đăng xuất tài khoản khi kết thúc công việc trên thiết bị dùng chung.
à Sử dụng thiết bị, phần mềm an toàn: Không tự ý cài đặt phần mềm không rõ nguồn gốc; không vô hiệu hóa phần mềm bảo vệ; thực hiện cập nhật, khắc phục lỗ hổng theo hướng dẫn của bộ phận chuyên môn.
à Bảo vệ hồ sơ, dữ liệu: Khai thác thông tin đúng nhiệm vụ, đúng quyền được cấp; không tự ý sao chép, chuyển hồ sơ, dữ liệu lên các dịch vụ lưu trữ hoặc công cụ chưa được cơ quan cho phép.
à Cảnh giác với hành vi lừa đảo: Kiểm tra kỹ người gửi, đường dẫn và tệp đính kèm; không cung cấp thông tin đăng nhập theo yêu cầu bất thường qua điện thoại, thư điện tử hoặc tin nhắn.
à Thông báo kịp thời khi có dấu hiệu bất thường: Khi phát hiện nghi ngờ lộ tài khoản, nhiễm mã độc, mất dữ liệu hoặc hệ thống hoạt động bất thường, cần báo ngay cho đầu mối phụ trách công nghệ thông tin, lãnh đạo đơn vị để phối hợp xử lý.
Người dân khi sử dụng dịch vụ công trực tuyến và các tiện ích số cũng cần chủ động bảo vệ tài khoản, thông tin cá nhân; truy cập đúng địa chỉ chính thức của cơ quan nhà nước; không cung cấp mật khẩu, mã OTP cho người khác và cảnh giác với các đối tượng giả danh cán bộ để yêu cầu cung cấp thông tin hoặc chuyển tiền.
Việc phổ biến và thực hiện Nghị định số 331/2026/NĐ-CP góp phần nâng cao trách nhiệm bảo vệ an ninh mạng, bảo đảm các hệ thống thông tin hoạt động ổn định, phục vụ tốt hơn nhu cầu của người dân và doanh nghiệp. Mỗi cơ quan, đơn vị và người sử dụng cần bắt đầu từ những thao tác an toàn trong công việc hằng ngày, cùng xây dựng môi trường số an toàn tại xã Thạch Hà.
 Thông tin chỉ đạo, điều hành

Bình luận bài viết
Chưa có bình luận nào.