
Chủ động Phòng ngừa mã độc nguy hiểm lây nhiễm qua lỗ hổng bảo mật
Theo Công văn số 5038/CAT-KTNV&NT ngày 09/11/2026 của Công an tỉnh Hà Tĩnh, mã độc Backdoor.bot có khả năng lây nhiễm qua lỗ hổng bảo mật, đánh cắp thông tin và tạo điều kiện cho các cuộc tấn công mã hóa dữ liệu tống tiền. Các cơ quan, đơn vị và người dân cần chủ động kiểm tra, bảo vệ máy tính, dữ liệu và tài khoản cá nhân.
Mã độc nguy hiểm như thế nào?
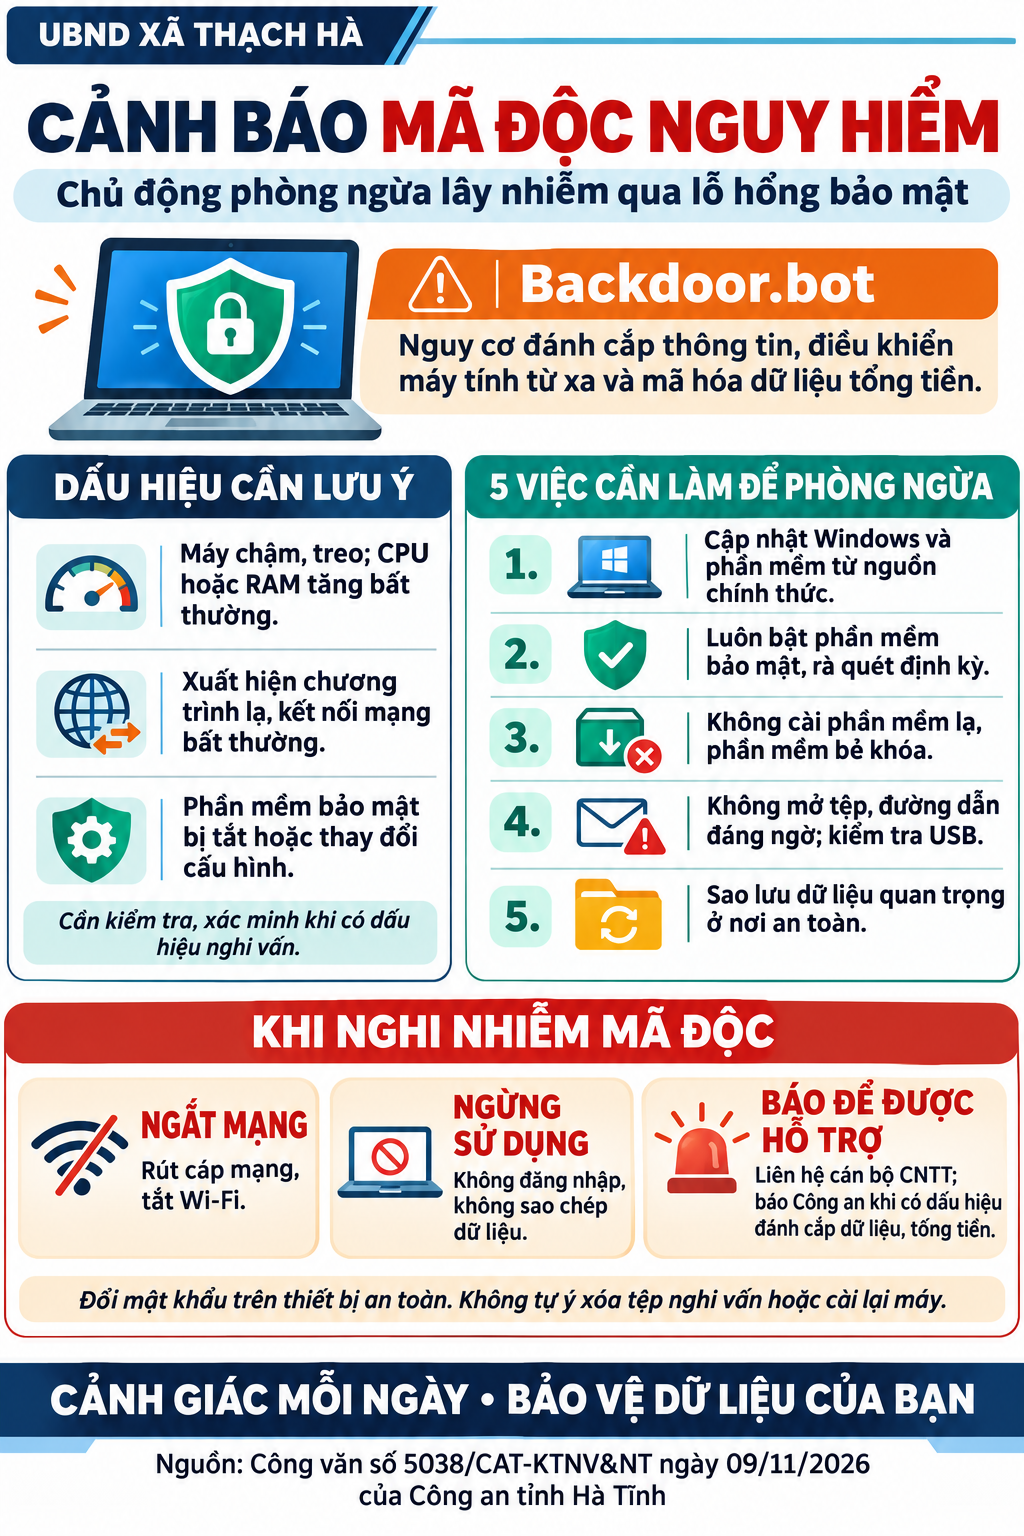
Theo cảnh báo của Công an tỉnh, mã độc Backdoor.bot có thể xuất hiện dưới các tên tệp như WinAlert.exe, Commgr.exe, winsysapp.exe và lây nhiễm qua nhiều hình thức, đặc biệt là khai thác lỗ hổng trên hệ điều hành Windows cũ, chưa được cập nhật bản vá.
Khi xâm nhập vào máy tính, mã độc có thể hạn chế quyền quản trị, can thiệp vào chức năng hệ thống, tạo “cửa hậu” để đối tượng xấu điều khiển thiết bị từ xa, thu thập và đánh cắp thông tin. Đây cũng là nguy cơ dẫn đến việc dữ liệu bị mã hóa để tống tiền, ảnh hưởng đến công việc và sự an toàn của thông tin cá nhân.
Nguồn lây có thể đến từ phần mềm không rõ nguồn gốc, phần mềm bẻ khóa, công cụ kích hoạt Windows hoặc Office giả mạo; tệp đính kèm thư điện tử; USB chứa mã độc hoặc các lỗ hổng bảo mật chưa được khắc phục.
Những dấu hiệu cần lưu ý
Người sử dụng cần chú ý khi máy tính xuất hiện các biểu hiện:
1. Máy chạy chậm, thường xuyên treo; CPU hoặc RAM tăng bất thường dù không sử dụng nhiều ứng dụng.
2. Xuất hiện chương trình lạ chạy nền, tự khởi động cùng Windows hoặc kết nối Internet bất thường.
3. Có tài khoản, dịch vụ hoặc tác vụ tự động không rõ nguồn gốc.
4. Phần mềm bảo mật bị vô hiệu hóa hoặc thay đổi cấu hình mà người sử dụng không thực hiện.
Các biểu hiện trên cần được kiểm tra, xác minh; không nên tự kết luận máy tính nhiễm mã độc chỉ dựa vào một dấu hiệu hoặc tên tệp.
Chủ động phòng ngừa để bảo vệ dữ liệu
Mỗi cán bộ, công chức, viên chức, người lao động và người dân cần thực hiện các biện pháp sau:
👉 Cập nhật hệ điều hành và phần mềm: Thường xuyên kiểm tra, cài đặt bản vá từ nguồn chính thức để khắc phục lỗ hổng bảo mật.
👉 Duy trì phần mềm bảo vệ máy tính: Luôn bật phần mềm phòng, chống mã độc; cập nhật dữ liệu nhận diện và rà quét định kỳ. Đối với máy tính công tác, không tự ý tắt hoặc gỡ bỏ Smart IR và các phần mềm bảo mật được trang bị.
👉 Sử dụng phần mềm có bản quyền, rõ nguồn gốc: Không tải, cài đặt phần mềm bẻ khóa, công cụ kích hoạt giả mạo hoặc ứng dụng được chia sẻ từ nguồn không đáng tin cậy.
👉 Thận trọng với thư điện tử, đường dẫn và USB: Không mở tệp đính kèm, đường dẫn đáng ngờ; kiểm tra an toàn thiết bị lưu trữ ngoài trước khi sử dụng.
👉 Sao lưu dữ liệu quan trọng: Lưu bản sao ở nơi an toàn, hạn chế nguy cơ mất dữ liệu khi thiết bị gặp sự cố.
Riêng máy tính dùng để soạn thảo, lưu trữ tài liệu bí mật nhà nước phải được kiểm tra, cập nhật và xử lý theo quy trình bảo mật; không tự ý kết nối Internet để tải công cụ hoặc cập nhật phần mềm.
Cần làm gì khi nghi ngờ máy tính nhiễm mã độc?
Trước hết, ngắt cáp mạng và tắt Wi-Fi để cách ly máy tính. Ngừng sử dụng thiết bị để đăng nhập tài khoản, xử lý hồ sơ hoặc sao chép dữ liệu sang máy khác, USB nhằm hạn chế nguy cơ lây lan.
Đối với máy tính của cơ quan, đơn vị, cần báo ngay lãnh đạo và đầu mối phụ trách CNTT; phối hợp Văn phòng HĐND và UBND xã, Công an xã để được hướng dẫn. Người dân cần liên hệ cán bộ kỹ thuật có chuyên môn; trường hợp có dấu hiệu bị đánh cắp thông tin, lừa đảo hoặc tống tiền, kịp thời báo cơ quan Công an.
Không tự ý xóa tệp nghi vấn hoặc cài lại hệ điều hành khi chưa được hướng dẫn. Sử dụng một thiết bị an toàn khác để thay đổi mật khẩu các tài khoản đã đăng nhập trên máy nghi nhiễm. Việc rà quét, loại bỏ mã độc và khôi phục hoạt động cần có sự hỗ trợ của người có chuyên môn.
Các cơ quan, đơn vị, trường học, các thôn và Tổ chuyển đổi số cộng đồng trên địa bàn xã Thạch Hà cần tăng cường phổ biến cảnh báo, hướng dẫn cán bộ và người dân thực hiện các biện pháp phòng ngừa, bảo vệ thông tin trong quá trình sử dụng công nghệ số.
Cập nhật thường xuyên - Không cài phần mềm lạ - Không mở tệp đáng ngờ - Ngắt mạng ngay khi nghi nhiễm mã độc!
 Thông tin chỉ đạo, điều hành

Bình luận bài viết
Chưa có bình luận nào.